
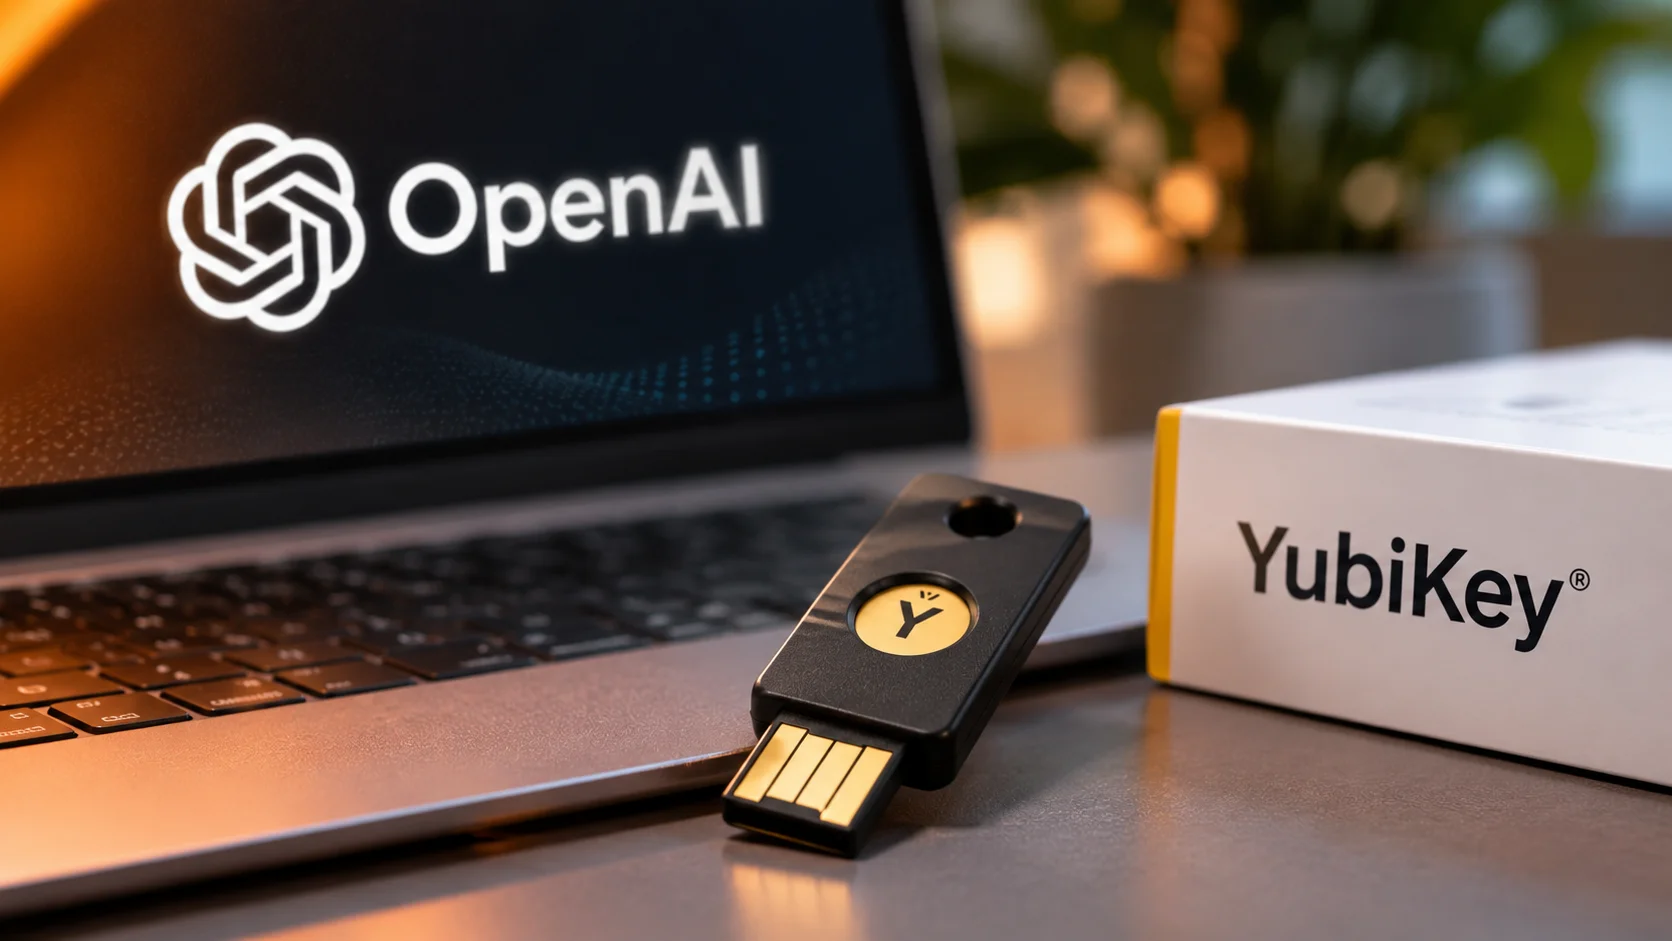
Una IA autorizada para analizar código, localizar vulnerabilidades y validar parches puede trabajar con información y herramientas sensibles. Si alguien roba la cuenta que utiliza esas capacidades, el problema puede ir más allá de una contraseña filtrada. OpenAI intenta reducir ese riesgo en Daybreak, su programa de IA para ciberseguridad, exigiendo llaves físicas de seguridad a los usuarios que solicitan acceso individual.
La exigencia comenzó a aplicarse en septiembre de 2026. Para acceder individualmente se necesita una cuenta elegible, verificación de identidad y Advanced Account Security, además de una llave física FIDO2 compatible. El requisito no se extiende a quienes utilizan ChatGPT de forma habitual. La distinción importa: OpenAI está protegiendo un acceso con capacidades específicas, no imponiendo un dispositivo a todos sus usuarios.
Qué puede hacer Daybreak y quién obtiene acceso
Daybreak es el programa Trusted Access for Cyber de OpenAI. Permite a profesionales y organizaciones aprobados trabajar con modelos de IA en actividades de seguridad sobre sistemas propios o sobre aquellos que tengan autorización expresa para evaluar.
Sus usos previstos incluyen revisar aplicaciones, analizar código, localizar y priorizar vulnerabilidades, estudiar amenazas y validar parches. No es un antivirus convencional ni una función nueva que se active automáticamente al contratar ChatGPT. La entrada al programa requiere evaluación y aprobación.
OpenAI distingue dos niveles. Daybreak Blue permite a los usuarios autorizados trabajar con salvaguardas más precisas, reduciendo rechazos innecesarios en tareas legítimas. Daybreak Red se dirige a investigaciones de seguridad más avanzadas y habilita el acceso a modelos especializados bajo controles adicionales. En ambos casos siguen existiendo políticas de uso y restricciones.
El problema de fondo: proteger la cuenta que controla la IA
Una cuenta con acceso a herramientas de seguridad potentes merece una protección especialmente rigurosa. Si un atacante consigue apropiarse de sus credenciales, el problema ya no se limita a leer conversaciones: podría intentar aprovechar permisos, herramientas o información del entorno al que esa cuenta tiene acceso.
Por esa razón, OpenAI exige a los usuarios individuales de Daybreak medidas de autenticación reforzadas. Desde septiembre de 2026 comenzó a aplicarse la obligación de utilizar una llave física compatible, y los usuarios individuales ya incorporados debían cumplir las condiciones para conservar el acceso antes del 1 de octubre de 2026.
Una YubiKey es un pequeño dispositivo de seguridad que se conecta por USB o, según el modelo, funciona también mediante NFC. Puede guardar una credencial criptográfica vinculada al servicio legítimo. En los sistemas compatibles con FIDO2, esto dificulta que una página falsa de acceso robe una credencial reutilizable: conocer una contraseña o engañar al usuario para que visite una web parecida no basta para reproducir la autenticación protegida por la llave.
La llave no analiza amenazas ni ejecuta modelos de IA. Su función es mucho más concreta: comprobar que quien accede a la cuenta dispone del medio de autenticación adecuado.
La llave física no es obligatoria para usar ChatGPT
No. Este es el punto que conviene aclarar. La seguridad avanzada de la cuenta es opcional para usuarios elegibles de ChatGPT y puede configurarse con métodos compatibles, incluidas passkeys de software. Tampoco es necesario comprar una llave de la marca Yubico: OpenAI admite otras llaves compatibles con FIDO para el inicio de sesión.
La situación cambia para el acceso individual a Daybreak. En ese caso se necesita una suscripción elegible, Advanced Account Security, verificación y al menos una llave física FIDO2 que cumpla los requisitos específicos del programa. Una passkey almacenada solamente en el teléfono o en un gestor de contraseñas no sustituye a esa llave física.
También conviene distinguir las cuentas individuales de los accesos corporativos: las organizaciones que participan en Daybreak siguen un procedimiento propio de aprobación e incorporación, con controles de identidad y acceso distintos.
Qué ofrece el acuerdo entre OpenAI y Yubico
OpenAI y Yubico ofrecen a determinados usuarios un paquete de dos dispositivos: una YubiKey C Nano, pensada para permanecer conectada al portátil, y una YubiKey C NFC, útil como segunda llave y para equipos compatibles con NFC. La propuesta permite disponer de un método cotidiano y otro de respaldo.
La oferta se limita a cuentas elegibles y depende del país y de la disponibilidad. Además, las llaves incluidas en este paquete están configuradas sin soporte OTP, un detalle que debe tenerse en cuenta si se quieren reutilizar en otros servicios.

La protección adicional también tiene consecuencias
Advanced Account Security va más allá de añadir un dispositivo al inicio de sesión. Incluye métodos fuertes de acceso, sesiones más breves, alertas y gestión de sesiones, y evita vías de recuperación basadas en correo electrónico o SMS, que podrían ser utilizadas si esas cuentas se ven comprometidas. OpenAI indica además que las conversaciones de las cuentas inscritas no se utilizan para entrenar sus modelos.
Esta protección introduce una contrapartida: recuperar una cuenta puede ser más difícil. Quien active el sistema debe conservar las llaves y los códigos de recuperación, preferiblemente en ubicaciones separadas. Si se pierden todos los métodos de acceso y recuperación, ni el soporte de OpenAI puede garantizar que se recupere la cuenta.
Tres controles que una empresa puede aplicar a sus agentes de IA
Para la mayoría de pymes, la noticia no significa que deban solicitar Daybreak. Su utilidad está en mostrar una tendencia: cuando un asistente o un agente de IA puede consultar repositorios, acceder a documentación interna o ejecutar tareas técnicas, la identidad y los permisos importan tanto como la capacidad del modelo.
Una empresa puede extraer tres medidas prácticas de este movimiento. La primera es proteger con autenticación resistente al phishing las cuentas con privilegios elevados. La segunda es separar los entornos de prueba de los sistemas de producción y conceder únicamente los permisos necesarios. La tercera es mantener supervisión humana sobre las acciones de mayor riesgo, aunque las ejecute un agente automatizado.
OpenAI recomienda precisamente delimitar el alcance autorizado, aislar los entornos y revisar las acciones de sus agentes en flujos de ciberseguridad. Estas prácticas no eliminan los riesgos, pero reducen las consecuencias de una credencial comprometida o de una acción incorrecta.
Preguntas frecuentes
¿Puedo acceder a Daybreak con la passkey del móvil?
No, si solicitas acceso individual. El programa exige una llave física FIDO2 compatible, aunque puedes conservar otras passkeys para iniciar sesión.
¿Qué sucede si pierdo mi llave de seguridad?
Puedes utilizar otro método registrado o un código de recuperación válido. Si pierdes todos los métodos y códigos, podrías perder el acceso a la cuenta.
¿La llave física protege también los datos que procesa la IA?
No. Protege el acceso a la cuenta, pero no sustituye los permisos sobre archivos, las medidas de protección de datos ni el aislamiento de los sistemas conectados.
Artículos relacionados

Google deja de usar un solo cerebro para cada tarea: así combina Gemini 4 Hydrogen y Carbon
13 de noviembre de 2026
ElevenLabs abre un escaparate de agentes para empresas: ya no hará falta construirlos todos desde cero
12 de noviembre de 2026
Tus agentes de voz ya no tendrán que olvidar la última llamada: así prepara ElevenLabs su siguiente paso
12 de noviembre de 2026
De una conversación a una hoja de cálculo: Claude ya trabaja dentro de lo que crea
12 de noviembre de 2026
Anthropic lanza Fable y Mythos 5.2 mientras crece la preocupación por una IA que acelera su propia evolución
10 de noviembre de 2026
Una sola regla para decir «no» al entrenamiento de IA: el acuerdo de Google, OpenAI, Microsoft y Anthropic
10 de noviembre de 2026Descubre más desde Noticias CRM
Suscríbete y recibe las últimas entradas en tu correo electrónico.